

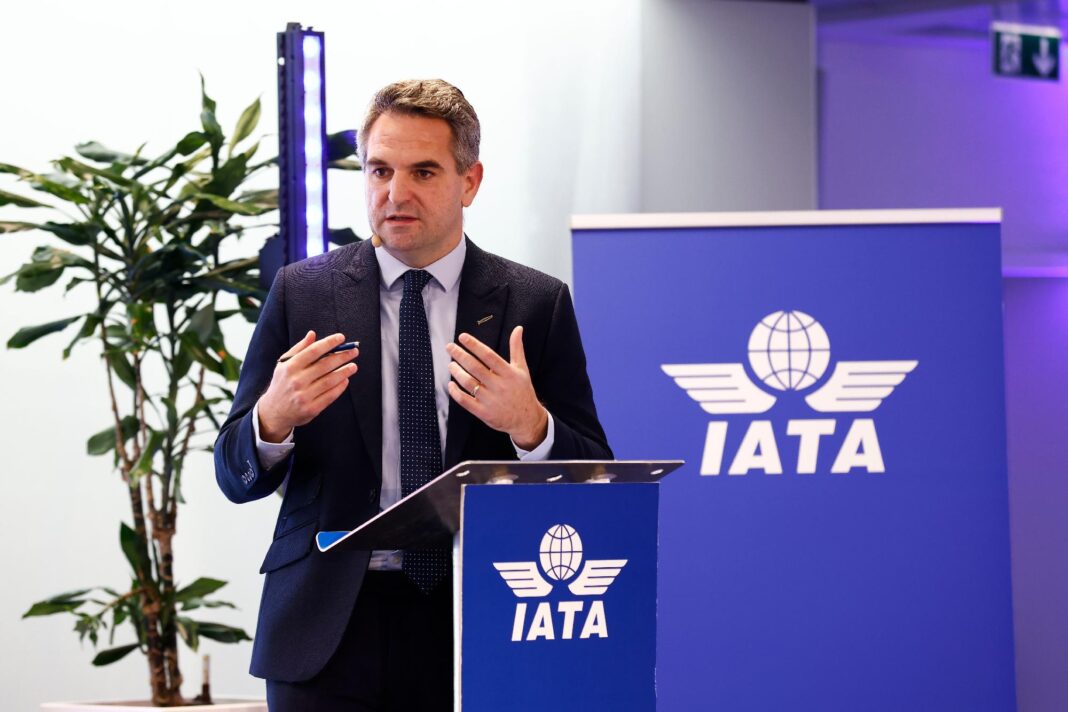
Bruselas, Bélgica. – Las amenazas más serias para la aviación ya no pasan por el control de seguridad del aeropuerto. Así lo advirtió Nick Careen, vicepresidente sénior de Operaciones, Seguridad y Protección de la Asociación Internacional de Transporte Aéreo (IATA), durante su intervención en la Reunión Anual 2026 del Global Tourism Forum (Foro Mundial de Turismo), donde reclamó a Europa un cambio de enfoque antes de que ocurra el próximo incidente.
Careen planteó tres exigencias concretas: que gobiernos e industria trabajen como un solo equipo, que la seguridad se base en la evaluación del riesgo y que, cuando un control ya cumple un estándar equivalente, se reconozca en vez de repetirse. Su argumento central es que el turismo europeo depende de la confianza de los viajeros, y que esa confianza sostiene la conectividad.
El directivo explicó que su análisis parte de la aviación, aunque precisó que el transporte marítimo y otros modos enfrentan riesgos similares, por lo que consideró preferible compartir aprendizajes antes que descubrir cada lección por separado.
Drones, interferencias, ciberataques y falsas alarmas
Para sustentar su advertencia, Careen repasó cuatro episodios de naturaleza distinta. El primero fue el cierre de la pista de Gatwick en diciembre de 2018 por avistamientos de drones, que afectó a unos 1.000 vuelos y a más de 140.000 pasajeros. El segundo, la interferencia de señales de navegación satelital (GNSS) que en 2024 obligó a Finnair a suspender sus operaciones a Tartu, en Estonia.
El tercero fue el ciberataque de septiembre de 2025 contra un proveedor de sistemas de facturación, que alteró el funcionamiento de varios aeropuertos europeos, entre ellos el de la capital belga. El cuarto, el más reciente, son las falsas amenazas de bomba enviadas por correo electrónico a más de 25 vuelos en Europa, que provocaron desvíos, movilización de cazas y retrasos para miles de viajeros.
Primera petición: coordinación y reparto de responsabilidades
Según Careen, ningún actor puede proteger solo el viaje: las aerolíneas no controlan el espacio aéreo, los aeropuertos pueden detectar un dron pero suelen depender de policías o militares para neutralizarlo, y los gobiernos poseen información de amenazas que las compañías necesitan.
Las falsas alarmas reflejaron esa fragmentación, indicó, porque la mayoría de los mensajes no se dirigió a las aerolíneas que operaban los vuelos sino a aeropuertos y proveedores de servicios en tierra. Así, quien estaba mejor situado para valorar la credibilidad de la amenaza no fue el primero en conocerla.
En el caso de los drones, el directivo calificó de positivo el plan que la Comisión Europea presentó en febrero para proteger aeropuertos, puertos y otras infraestructuras críticas. Recordó que se reportaron más de 200 incursiones en espacio aéreo de la OTAN entre enero de 2025 y octubre de 2026, con al menos 21 de los 30 miembros europeos de la alianza afectados. Aun así, cuando un dron cierra un aeropuerto surgen preguntas prácticas sin respuesta clara: quién está al mando, quién informa a las aerolíneas y cuándo es seguro reanudar los vuelos.
IATA pidió que las aerolíneas, que asumen el costo de desvíos, cancelaciones y atención a pasajeros varados, tengan un papel definido en la planificación de la respuesta y que los costos de la interrupción sean una responsabilidad compartida. Careen aclaró que la industria no aspira a asumir funciones policiales o de seguridad nacional, sino a participar en las decisiones que afectan a sus operaciones.
En materia de zonas de conflicto, reconoció el sistema que la Unión Europea creó tras el derribo del vuelo MH17, que reúne a gobiernos, instituciones comunitarias y a la Agencia de la Unión Europea para la Seguridad Aérea (EASA) para evaluar riesgos y alertar a las aerolíneas. Advirtió, sin embargo, que ante un cierre repentino del espacio aéreo la alerta solo es útil si llega con rapidez y claridad suficientes.
Segunda petición: seguridad basada en el riesgo
Careen sostuvo que las amenazas evolucionan más rápido que la normativa y que acumular reglas no siempre aumenta la protección, pues puede diluir recursos que deberían concentrarse en los riesgos prioritarios. Sobre las falsas amenazas de bomba, explicó que las aerolíneas cuentan con procedimientos para determinar si un aviso es específico y creíble y qué implica para un vuelo, una ruta o una aeronave concretos, lo que permite una respuesta proporcionada.
El problema surge cuando el mensaje llega a una organización sin ese proceso y desencadena medidas disruptivas antes de evaluarse. Careen señaló que la disrupción es precisamente lo que buscan quienes envían los correos, y que responder siempre con el máximo nivel a cualquier aviso anónimo equivale a concederles su objetivo. Por ello, las amenazas contra una aeronave deben llegar con rapidez al operador para valorarlas y coordinar la respuesta con las autoridades.
Como herramienta, IATA propone los Sistemas de Gestión de Seguridad (SeMS) para aerolíneas y aeropuertos, que obligan a identificar amenazas y puntos débiles propios, asignar responsabilidades, comprobar que las medidas funcionan y mejorarlas de forma continua. El directivo aclaró que no sustituyen a la regulación sino que refuerzan su cumplimiento, y pidió a los gobiernos que reconozcan a los operadores con una gestión madura del riesgo y que evalúen si la seguridad funciona, no solo si se cumplen todos los requisitos.
También solicitó que se consulte a la industria antes de aprobar nuevas medidas. Según Careen, esa consulta no equivale a un veto ni tiene por qué retrasar las decisiones, sino que ayuda a detectar problemas prácticos antes de que afecten a pasajeros y personal.
Tercera petición: reconocer lo que ya cumple el estándar
El tercer planteamiento se resume en no repetir controles equivalentes. Careen citó como modelo el esquema europeo de Ventanilla Única de Seguridad (One-Stop Security), por el cual la UE acepta que países como Estados Unidos y Canadá aplican un nivel de inspección equivalente, de modo que los pasajeros y equipajes en conexión no son controlados de nuevo.
Dentro de la UE, advirtió del riesgo de un mosaico de medidas nacionales adicionales. Admitió que una amenaza específica puede justificar un refuerzo, pero sostuvo que debe estar coordinado y sujeto a revisión, y no mantenerse indefinidamente. Fuera del bloque, pidió que Europa busque reconocimiento recíproco de socios de confianza, en particular de Estados Unidos, sobre la base de resultados de seguridad equivalentes y no de procedimientos idénticos, y que negocie de forma conjunta y no país por país.
Fronteras digitales e identidad biométrica
El directivo respaldó la modernización de las fronteras europeas, pero advirtió que el nuevo Sistema de Entrada/Salida (EES) debe funcionar cuando llegan miles de pasajeros a la vez y no solo en las pruebas. Mencionó caídas persistentes, infraestructura insuficiente y largos tiempos de tramitación en varios Estados miembros.
IATA pidió mantener la flexibilidad hasta que el sistema esté demostrablemente estable y que, antes de la temporada de invierno, autoridades e industria acuerden estándares de desempeño y referencias medibles, incluidos tiempos de espera aceptables y máximos. La solución, afirmó, no es renunciar a las fronteras digitales sino probarlas y dotarlas de personal adecuadamente, con la participación de aerolíneas y aeropuertos. Aplicó el mismo criterio al futuro ETIAS, ya que las compañías deberán verificar la autorización de viaje antes de la salida y necesitarán acceso fiable a los datos para hacerlo.
En cuanto a la identidad digital, citó la Encuesta Global de Pasajeros de IATA, según la cual el 78% de los consultados está dispuesto a usar biometría digital. Alertó, no obstante, de que la propuesta del Ómnibus Digital, en su redacción actual, podría limitar su uso pese a los beneficios para pasajeros, aerolíneas y aeropuertos. Careen subrayó que el uso sería voluntario y que los viajeros podrían seguir recurriendo al pasaporte físico y a la tarjeta de embarque.
Un llamado a anticiparse
En su cierre, Careen afirmó que Europa no carece de normas, sino que las amenazas avanzan más rápido que ellas y atraviesan todas las fronteras institucionales: un dron no distingue jurisdicciones, un ciberataque no se detiene en los sistemas de una sola empresa y la interferencia GNSS no respeta límites nacionales. A su juicio, el pasajero no debería necesitar saber quién tiene la información sobre la amenaza ni quién lidera la respuesta, sino poder confiar en que esa cuestión está resuelta.
El directivo concluyó que proteger la confianza que mantiene viajando a las personas exige poner en marcha estas medidas antes del siguiente incidente y no después.
Datos clave
- Evento: Reunión Anual 2026 del Global Tourism Forum, Bruselas.
- Orador: Nick Careen, vicepresidente sénior de Operaciones, Seguridad y Protección de IATA.
- Incursiones de drones: más de 200 en espacio aéreo de la OTAN entre enero de 2025 y octubre de 2026.
- Falsas amenazas de bomba: más de 25 vuelos europeos afectados en los últimos días.
- Biometría digital: 78% de los encuestados por IATA dispuesto a usarla.
- Tres peticiones: trabajo conjunto, seguridad basada en el riesgo y reconocimiento en lugar de repetición.
, durante su intervención en la Reunión Anual 2026 del Global Tourism Forum (Foro Mundial de Turismo), donde reclamó a Europa un cambio de enfoque antes de que ocurra el próximo incidente.)